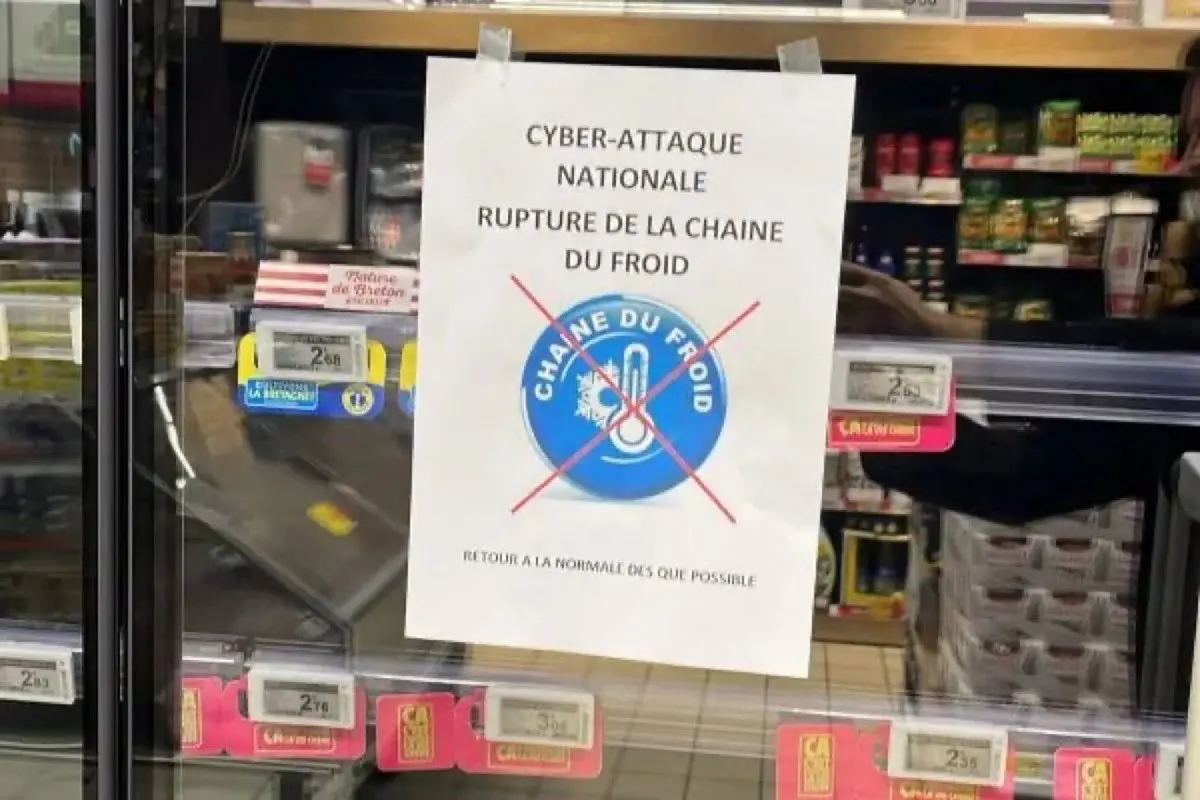
Güncellenmeyen yazılımlar, zayıf erişim kontrolü ya da internete erişim kolaylığı… Fransa’daki büyük süpermarketlerinin uzaktan yönetilebilen bilgisayarlı kontrol sistemleri devre dışı bırakılarak et reyonlarının dereceleri değiştirildi. Tonlarca et ve dondurulmuş gıda çöpe giderken, milyonlarca avroluk zarardan söz ediliyor.
HABER MERKEZİ- Fransa’da 11 Ekim’i 12 Ekim’e bağlayan gece gerçekleştirilen siber saldırı, Intermarché, Netto, Carrefour, Coopérative U, E.Leclerc ve Monoprix gibi market zincirlerinin mağazalarını etkiledi. Le Monde gazetesinin aktardığı bilgilere göre, yalnızca Intermarché ve Netto grubunda yaklaşık 300 mağaza, Coopérative U’da yaklaşık 100, Carrefour’da 80 ve Monoprix’de yaklaşık 30 mağaza saldırıdan etkilendi.
Saldırganlar, soğutma sistemlerinin sıcaklık ve buz çözme ayarlarını değiştirdi.
Soğuk zincirin bozulması nedeniyle mağazalar, gıda güvenliği riski oluşmaması için et, dondurulmuş ürünler ve diğer bozulabilir gıdaları imha etmek zorunda kaldı. Fransa genelindeki toplam zararın milyonlarca, hatta on milyonlarca avroyu bulabileceği tahmin ediliyor.
SİSTEME GİRDİKTEN SONRA SOĞUTMA AYARLARINI DEĞİŞTİRDİLER
Saldırganlar, uzaktan eriştikleri sistemlerin sıcaklık ayarlarını değiştirerek bazı soğuk odaları 50 dereceye kadar ısıttı. İlk saldırıdan bir gün sonra başka bir üreticinin sistemlerinin de hedef alınması, güvenlik açığının kapsamına ilişkin endişeleri artırdı.
Normalde dondurulmuş ürünler yaklaşık -22°C’de tutulurken, Dixell sistemleriyle ilgili bir vakada ayarın 150°C’ye çıkarıldığı bildirildi.
Bazı soğuk odalarda sıcaklık 50 dereceye yükselirken, Manche bölgesindeki La Haye kasabasında bulunan bir Intermarché mağazasında bazı ekipmanların ısının etkisiyle eridiği bildirildi. Bir başka mağazanın sahibi, yaklaşık 21 bin avroluk ürün kaybı yaşadığını açıkladı.
DANFOSS VE DIXELL SİSTEMLERİ HEDEF ALINDI
Saldırıların ilkinde Danimarkalı Danfoss şirketinin soğutma sistemlerini yöneten yazılımı kullanıldı.
A cyberattack on internet-connected refrigeration equipment at hundreds of French supermarkets destroyed food and caused millions in losses starting Sunday.
The attack exposed a shared vulnerability and different chains use the same technology. pic.twitter.com/vzKDiZ0XrQ
— Lisa Corpus (@LisaCorpus1993) October 15, 2026
Şirket, etkilenen cihazların önemli bir bölümünün kullanım ömrünü tamamlamış, artık yazılım ve güvenlik güncellemesi almayan sistemler olduğunu açıkladı.
Danfoss, müşterilerine desteklenen sistemleri güncel tutmalarını, eski cihazları yenilemelerini ve sistemleri güvenlik duvarı ile VPN arkasında çalıştırmalarını uzun süredir tavsiye ettiğini bildirdi.
Danfoss sistemlerinde uzaktan kontrolü mümkün kılabilecek güvenlik açıkları daha önce de tespit edilmişti. Fransız siber güvenlik şirketi Synacktiv 2023’te bir açık belirlemiş, benzer bir sorun 2025’te yeniden gündeme gelmişti. İsrailli siber güvenlik şirketi Claroty’nin araştırmacıları da bu tür açıkların soğutma sistemlerinin sıcaklık dahil çeşitli ayarlarının değiştirilmesine imkân verebileceğini belirtti.
İlk saldırıdan yaklaşık 24 saat sonra, 12 Ekim’i 13 Ekim’e bağlayan gece, bu kez ABD merkezli Copeland şirketinin bünyesindeki Dixell markasının soğutma sistemlerini kullanan işletmelere müdahale edildi.
Le Monde gazetesine konuşan bir soğutma teknisyeni, Bordeaux çevresindeki bir süpermarkette sıcaklıkların anormal biçimde yükseldiğini, ancak ekiplerin zamanında müdahalesi sayesinde ürünlerin kurtarıldığını anlattı. Teknisyene göre saldırganlar, dondurucuların sıcaklık ve buz çözme parametrelerini saniyede iki ila üç kez değiştirdi.
Tarn bölgesindeki Lescure-d’Albigeois kasabasında bulunan bir E.Leclerc mağazası ise soğuk zincirin bozulması nedeniyle dolaplardaki ürünleri imha ettiğini duyurdu.
 GÜVENLİK AÇIĞI MI?
Fransa’nın siber güvenlik kurumu ANSSI’nin 13 Ekim 2026’da güncellediği uyarı, Danfoss, Copeland ve Dixell markalarının uzaktan kontrol sistemlerinde çok sayıda ihlal tespit edildiğini doğruluyor. Ancak saldırganların hangi güvenlik açığını, hangi cihazda ve nasıl kullandığı henüz kesinleşmiş değil.
Süpermarketlerin soğutma sistemlerini yöneten cihazlar, teknisyenlerin uzaktan sıcaklıkları izlemesine ve ayarları değiştirmesine imkan tanıyor. Bazı işletmeler bu yönetim arayüzlerini doğrudan internete açmıştı.
Reuters’ın Shodan üzerinden yaptığı taramada, 13 Ekim’de dünya genelinde en az 4.500 Danfoss arayüzünün internetten görülebildiği belirlendi. Bu, tümünün savunmasız olduğu anlamına gelmiyor; ancak saldırganların araştırabileceği geniş bir alan oluşturuyor.
Reuters’a konuşan siber güvenlik uzmanları, saldırının eski yazılımlar ve yetersiz ağ güvenliği sayesinde gerçekleştirilmiş olabileceğini söylüyor. Danfoss’un AK-SM 800A kontrol cihazındaki bir güvenlik açığının, kimlik doğrulamasını aşmaya ve cihazda kod çalıştırmaya imkân verebildiği Ağustos 2026’da Claroty tarafından açıklanmıştı.
Ancak bu açığın Fransa’daki saldırıda kesin olarak kullanıldığı henüz kanıtlanabilmiş değil.
SORUŞTURMA SÜRÜYOR
Paris Savcılığı’nın siber suçlarla mücadele birimi saldırıyla ilgili soruşturma başlattı. ANSSI de saldırıların nasıl gerçekleştirildiğini, kaç işletmenin etkilendiğini ve sistemlerde başka güvenlik açıkları bulunup bulunmadığını araştırıyor.
Şu ana kadar saldırıyı kimse üstlenmedi.